ארה"ב אוסרת שימוש ב-DeepSeek במערכות ממשלתיות: מה זה מלמד עסקים על סיכוני AI זרים
משרד הביטחון הפנים האמריקאי הורה להסיר את כלי הבינה המלאכותית הסיני DeepSeek ממערכות ממשל אזרחיות - צעד שמזכיר לכל עסק לבדוק לאן זורם המידע שהוא מזין לכלי AI חיצוניים.
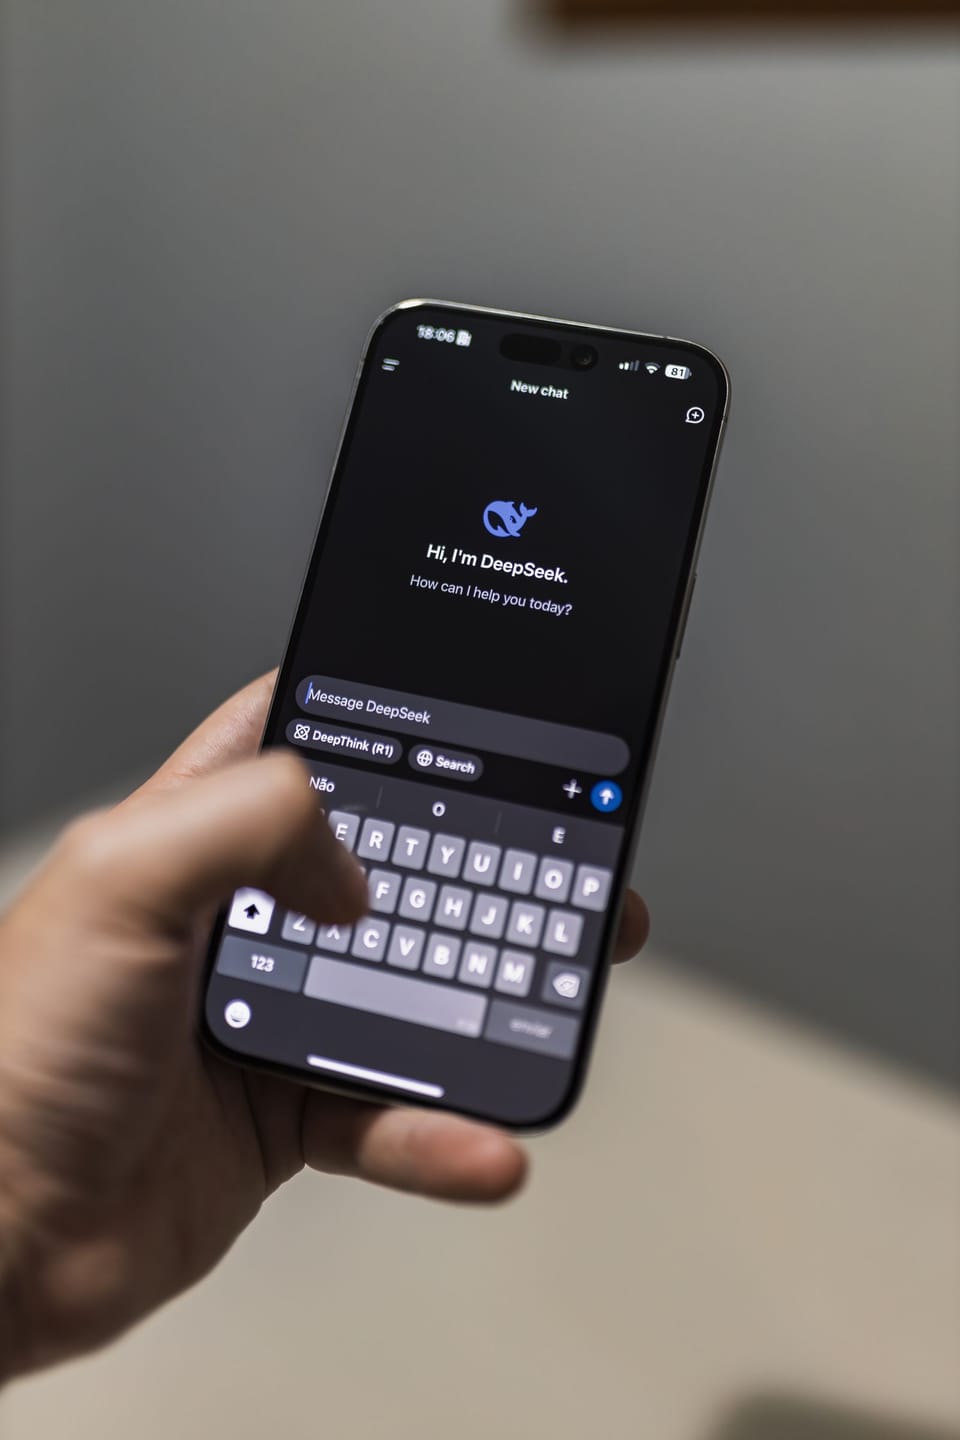
בשבוע שעבר הורה משרד הביטחון הפנים האמריקאי (DHS) לכל הסוכנויות הממשלתיות האזרחיות בארה"ב להסיר את כלי הבינה המלאכותית הסיני DeepSeek מהמערכות שלהן, ולהימנע מרכישה עתידית שלו - כולל מוצרים של ספקים שלישיים שנבנו על הטכנולוגיה שלו. הצעד, שמתבסס על חוק פדרלי משנת 2018 המיועד להגנה על שרשרת האספקה הטכנולוגית, הוא הסלמה משמעותית במתח הטכנולוגי בין ארה"ב לסין - אבל מעבר לפוליטיקה, הוא חושף סוגיה שרלוונטית לכל ארגון שמשתמש בכלי AI: מי באמת רואה את הנתונים שאתם מזינים למודל, ולפי אילו חוקים.
מה בדיוק נאסר, ולמה
הצו של ה-DHS לא מסתפק באיסור על שימוש ישיר ב-DeepSeek. הוא חל גם על כל מוצר או שירות של ספק צד שלישי שנבנה תוך שימוש בטכנולוגיית DeepSeek, מה שהופך אותו לרחב במיוחד - ארגון עשוי להשתמש בכלי אמריקאי לכאורה, בעוד שברקע פועל מודל סיני. הנימוק הרשמי: חשש שמידע רגיש שמוזן למערכת עלול להיות נגיש לרשויות בסין, בהתאם לחוק הסיני המחייב חברות טכנולוגיה סיניות לשתף פעולה עם גורמי ביטחון המדינה. בפועל, זהו המשך ישיר לצעד דומה שננקט כבר בדצמבר 2025 במערכות מודיעין וביטחון לאומי, שעכשיו מורחב לכלל המגזר הציבורי האזרחי. בד בבד, סין עצמה שוקלת להטיל הגבלות יצוא על עשרות טכנולוגיות הקשורות לבינה מלאכותית כתגובה, כך שמדובר בסבב נוסף בתחרות רחבה בין המעצמות על שליטה בתשתיות ה-AI.
הבעיה האמיתית: AI בצללים בתוך הארגון
גם ארגונים שמעולם לא התקינו רשמית כלי AI סיני עשויים להיות חשופים. עובדים רבים משתמשים ביוזמתם בכלי בינה מלאכותית חינמיים או זולים - לתרגום, לסיכום מסמכים, לכתיבת קוד - בלי לדווח לממונים עליהם ובלי לבדוק איפה המידע מאוחסן ולפי אילו חוקים. התופעה הזו, שמכונה לעיתים "AI בצללים", היא בדיוק מה שהצו האמריקאי מנסה לטפל בו ברמה הממשלתית: לא רק "האם השתמשנו בכלי X", אלא "האם יש לנו בכלל נראות על כל כלי הבינה המלאכותית שפועלים בתוך הארגון שלנו, כולל אלה שמוטמעים בתוך תוכנות אחרות". סקרים שונים מצביעים על כך שבחלק ניכר מהארגונים, מחלקת ה-IT מודעת רק לחלק קטן מכלי ה-AI שבהם עובדים משתמשים בפועל.
למה זה נוגע לעסקים בישראל
עסקים ישראלים לא כפופים לצו האמריקאי, אבל הסיפור הזה מצביע על מגמה רחבה יותר: רגולטורים ברחבי העולם מתחילים להתייחס לכלי AI כמו לכל ספק טכנולוגי אחר - עם דרישה לבדוק מדיניות פרטיות, מיקום שרתים, ולאן בדיוק זורם המידע. עסקים ישראלים רבים כבר מחויבים לתקנות הגנת פרטיות מקומיות ולדרישות GDPR כשיש להם לקוחות באירופה, וגם לקוחות וספקים אמריקאים עשויים להתחיל לשאול שאלות דומות על ספקי ה-AI שאיתם הם עובדים. עסק שמשתמש בכלי בינה מלאכותית זר בלי לדעת היכן מאוחסן המידע, עלול למצוא את עצמו בעמדת נחיתות מול לקוח שמבצע בדיקת נאותות, או מול דרישת רגולציה עתידית.
מה אפשר לעשות כבר השבוע
לא צריך צו ממשלתי כדי להתחיל לנהל את הסיכון הזה. כמה צעדים פשוטים שכל עסק, גדול כקטן, יכול לבצע: לערוך מיפוי קצר של כל כלי ה-AI שבשימוש בפועל בחברה, כולל כלים שעובדים אימצו עצמאית; לבדוק במדיניות הפרטיות של כל כלי כזה איפה מאוחסן המידע ולאילו חוקים הוא כפוף; לקבוע מדיניות ברורה לגבי אילו סוגי מידע (קוד מקור, נתוני לקוחות, מסמכים פיננסיים) מותר או אסור להזין לכלי AI חיצוניים; ולהעדיף, במקרים רגישים, ספקים שמציעים אפשרות פריסה מקומית (on-premise) או התחייבות חוזית ברורה לגבי טיפול בנתונים.
הצעד האמריקאי נגד DeepSeek הוא עוד תזכורת לכך שבינה מלאכותית הפכה לחלק משרשרת האספקה הטכנולוגית של העסק - ויש להתייחס אליה בדיוק כך: לבדוק, לתעד, ולא להניח ששקיפות היא מובנת מאליה. עסק שמשקיע עכשיו שעה-שעתיים במיפוי כלי ה-AI שלו, יחסוך לעצמו כאב ראש משמעותי בהמשך.